


O volume de ataques cibernéticos contra organizações brasileiras segue em alta em 2026. Segundo o relatório mensal da Check Point Research, a média de ataques por organização no Brasil chegou a 4.151 por semana em julho, 45% acima do registrado no mesmo mês de 2025 e quase o dobro da média global, de 2.336.
Os números indicam uma mudança de patamar, com quase o dobro de tentativas da média global e a liderança em ataques de negação de serviço na América Latina, o Brasil figura hoje entre os ambientes digitais mais pressionados do mundo. A alta de 45% em apenas um ano mostra a velocidade com que essa pressão aumenta, e um volume semanal na casa dos milhares torna inviável tratar todos os alertas com a mesma prioridade. Diante de uma probabilidade de incidente cada vez maior, a velocidade com que um ataque é percebido, contido e superado passa a pesar tanto quanto a capacidade de impedir a entrada.
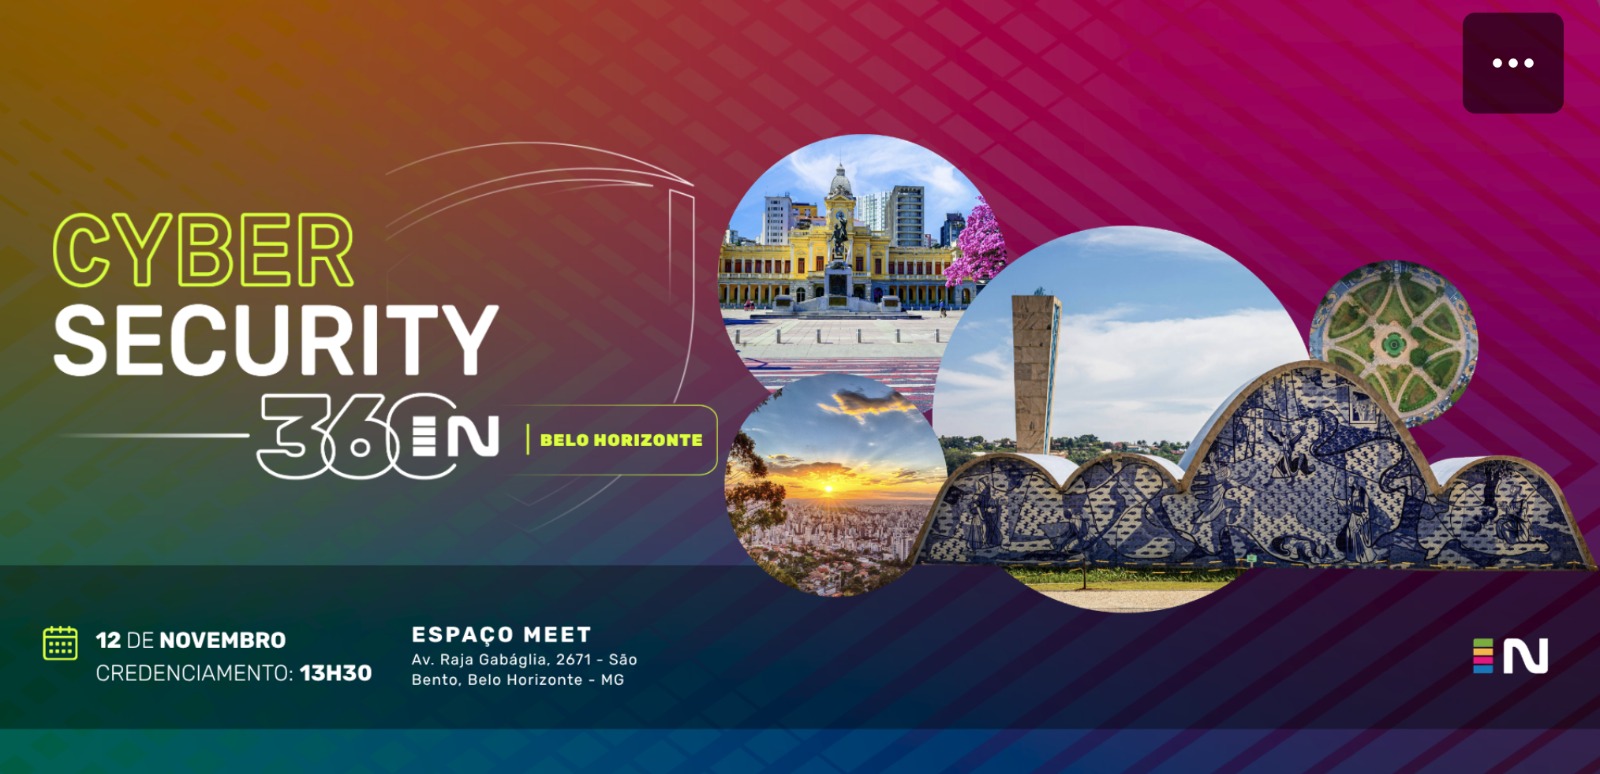
Para discutir como as organizações podem responder a essa pressão, o Grupo NTSec, um dos maiores integradores de tecnologia e segurança da informação do país, realiza nesta quinta-feira (12) o Cyber Security 360 Belo Horizonte. O encontro acontece no Espaço Meet, no bairro São Bento, e reúne CISOs, gestores de TI e lideranças de empresas e órgãos públicos de Minas Gerais para discutir como identificar, conter e recuperar um incidente antes que ele comprometa a operação. A edição mineira dá sequência ao circuito do evento, que passou por Porto Alegre na semana anterior.
“Hoje a pergunta que chega às empresas é quanto tempo a instituição leva para voltar a operar e com que grau de confiança nos dados restaurados. Responder isso exige preparação antes do incidente, e é essa conversa que queremos promover em Belo Horizonte”, explica Peterson Muzeli, diretor regional Sudeste do Grupo NTSec.
Para percorrer esse caminho, a programação foi organizada em cinco palestras que seguem a ordem de um incidente: do primeiro sinal de exposição à retomada da operação, cada uma conduzida por um parceiro do Grupo NTSec. A abertura trata da exposição externa e parte de uma situação cada vez mais comum, a de uma credencial da empresa que aparece fora do ambiente corporativo. O Infinity ERM discute quem valida a relevância desse achado e aciona o responsável. Em seguida, a palestra sobre a rede do data center, com o Apstra, mostra como uma única mudança pode afetar a comunicação e a disponibilidade dos sistemas e como identificar esse desvio a tempo.
O terceiro tema, detecção e resposta, fica a cargo do Vision One e se dedica a reconstruir o que aconteceu, ou seja, quem usou o dispositivo, quais atividades chamaram atenção e se existem sinais relacionados em outros pontos do ambiente.
As duas últimas palestras tratam do momento em que a invasão já avançou. Na proteção das cópias, o FlashArray responde se as cópias críticas seguem protegidas quando uma credencial privilegiada é usada de forma indevida. O encerramento, com a Cohesity Data Cloud, aborda a recuperação cibernética e as evidências, prioridades e responsabilidades de que a equipe precisa para restabelecer a operação depois de um incidente.